ADCS Health Check · kostenlos
Findet abgelaufene Sperrlisten und Zertifikate in Ihrer Microsoft-PKI, bevor WLAN, VPN oder RDP ausfallen.
Ein PowerShell-Skript prüft Ihre Active Directory Certificate Services in ein bis zwei Minuten und erstellt einen Report mit Ampel und konkreten Empfehlungen. Nur lesend, ohne Installation, ohne Datenübertragung.
ADCS warnt nicht. Es fällt einfach aus.
Active Directory Certificate Services hat keine eingebaute Ablaufwarnung. Läuft die Sperrliste einer CA ab, lehnen Clients auf einen Schlag alle Zertifikate dieser CA ab – oft Monate nach der letzten Änderung und meist dann, wenn niemand mehr weiß, wo die Offline-Root steht.
- WLAN mit 802.1X über NPS/RADIUS: niemand kommt mehr ins Netz
- VPN und Always On VPN: Verbindungen werden abgelehnt
- LDAPS, RD-Gateway und IIS: Zertifikatsfehler bei jedem Zugriff
- Smartcard und Windows Hello for Business: Anmeldung schlägt fehl
Was geprüft wird
Die häufigsten Ausfallursachen einer Microsoft-PKI in einem Durchlauf.
Zertifizierungsstellen
Enterprise-CAs aus dem Active Directory, Erreichbarkeit des CA-Dienstes per certutil -ping.
CA-Zertifikate
Ablauf (Warnung unter 365, kritisch unter 90 Tagen), RSA-Schlüssellänge, SHA-1/MD5-Signaturen, abgelaufene Altlasten im AD, Kettenprüfung mit Sperrstatus.
Sperrlisten (CRL)
Base- und Delta-CRL aus dem AD und per HTTP: Ablauf, überfällige Veröffentlichung, Offline-Root-CRL, veraltete Kopien, fehlende LDAP-Objekte, verwaiste Sperrlisten nach einem CA-Umzug.
CDP und AIA
Abrufbarkeit aller HTTP-Pfade aus CA-Zertifikaten und ausgestellten Zertifikaten, Hinweis auf das IIS-Problem mit „+“ in Delta-CRLs.
NTAuth
Ist das aktuelle CA-Zertifikat im NTAuth-Speicher? Sonst scheitern Smartcard-Anmeldung und 802.1X mit Zertifikat.
Ausgestellte Zertifikate
Zertifikate aus der CA-Datenbank, die bald ablaufen und noch nicht erneuert wurden – Erneuerungen werden erkannt.
Lokaler Speicher
Ablaufende Zertifikate im Computer-Speicher des Rechners, auf dem der Check läuft.
So sieht der Report aus
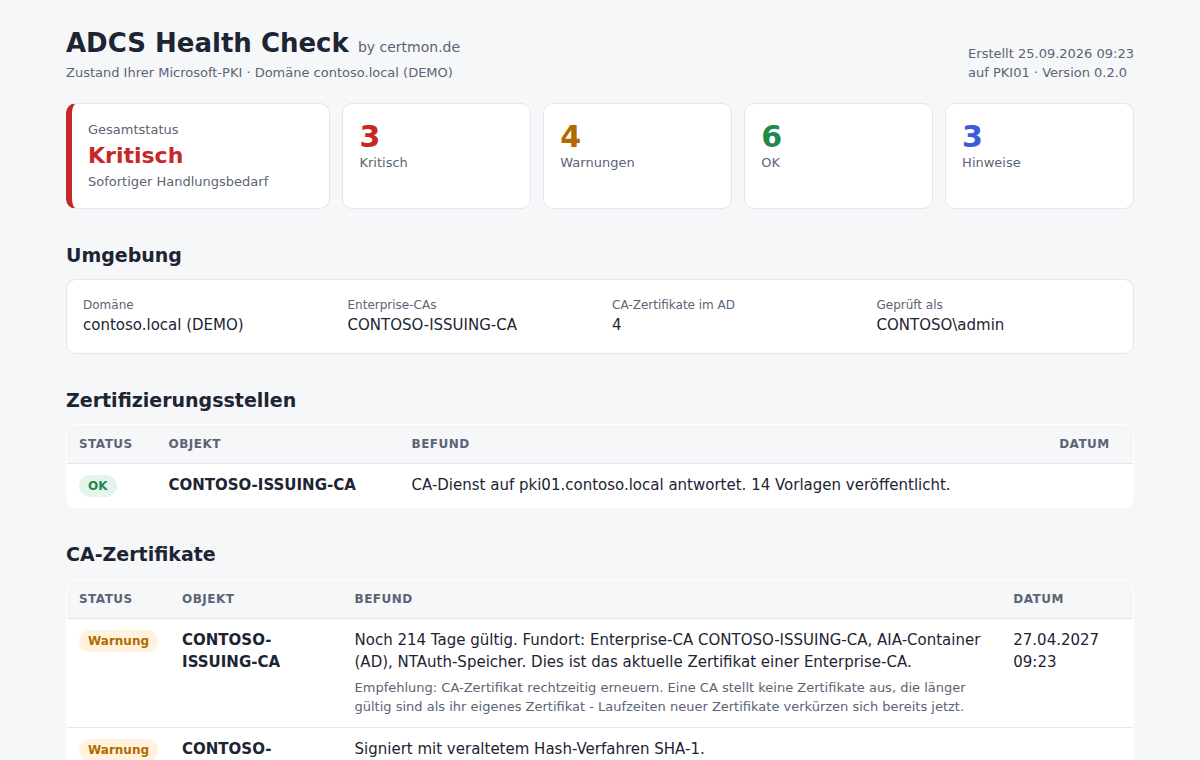
Gesamtstatus als Ampel, Befunde nach Bereichen und zu jedem Problem eine konkrete Empfehlung mit dem passenden Befehl. Der Demo-Report zeigt eine erfundene Umgebung (contoso.local).
Für Admins, die keinem Skript blind vertrauen
- Nur lesendDer Check ändert nichts an AD, CA oder Servern. Er liest Objekte und ruft Ihre CDP- und AIA-Adressen ab.
- Keine DatenübertragungKeine Telemetrie, kein Nach-Hause-Telefonieren. Der Report bleibt auf Ihrem Rechner.
- Keine InstallationEine einzige .ps1-Datei, keine Module, kein Agent. Läuft mit Windows PowerShell 5.1 und PowerShell 7.
- Lesbarer QuelltextKlartext-PowerShell ohne Verschleierung. Sie können vor dem Start nachlesen, was passiert.
- PrüfsummeDie SHA256-Prüfsumme steht auf der Download-Seite. Vergleichen Sie sie mit Get-FileHash.
- SignaturEine Authenticode-Signatur ist in Vorbereitung.
In drei Schritten zum Report
Herunterladen
Auf einem domänenangehörigen Server, am besten als CA-Administrator oder direkt auf der CA. Per Browser oder PowerShell:
Invoke-WebRequest https://certmon.de/download/ADCS-HealthCheck.ps1 -OutFile ADCS-HealthCheck.ps1Prüfen und entsperren
Windows markiert Dateien aus dem Internet als blockiert. Prüfsumme vergleichen, dann freigeben:
Get-FileHash .\ADCS-HealthCheck.ps1 -Algorithm SHA256 Unblock-File .\ADCS-HealthCheck.ps1Starten
Nach ein bis zwei Minuten öffnet sich der Report im Browser. Für RMM-Tools gibt es -Json und -NoOpen.
powershell -ExecutionPolicy Bypass -File .\ADCS-HealthCheck.ps1
Häufige Fragen
Welche Rechte braucht der Check?
Ein normales Domänenkonto reicht für fast alles: CA-Zertifikate, Sperrlisten, CDP/AIA und NTAuth darf jeder authentifizierte Benutzer aus dem AD lesen. Nur für die ablaufenden ausgestellten Zertifikate braucht das Konto Leserecht auf der CA-Datenbank – als CA-Administrator oder Domänen-Admin ist das gegeben. Fehlt das Recht, steht im Report ein Hinweis statt eines Fehlers.
Was sind die Voraussetzungen?
Windows PowerShell 5.1 (ab Windows Server 2016 vorhanden) oder PowerShell 7 unter Windows auf einem Mitglied der Domäne mit Enterprise-CA. Keine Module, kein RSAT, kein Internetzugang – nur Zugriff auf Ihre eigenen CDP- und AIA-Adressen.
Kann ich den Check in mein RMM- oder Monitoring-Tool einbinden?
Ja. Exitcode 0 bedeutet alles OK, 1 Warnungen, 2 kritische Befunde, 3 Fehler. Mit -Json -NoOpen entsteht zusätzlich eine JSON-Datei mit stabilen Befund-Ids, die sich unabhängig von der Sprache auswerten lässt.
Was passiert mit meinen Daten?
Nichts – der Check überträgt keine Daten, weder an uns noch an Dritte. Der Report enthält Namen Ihrer CAs, Server und Zertifikate und liegt nur lokal. Geben Sie ihn nur weiter, wenn Sie das möchten.
Deutsch oder Englisch?
Report und Konsole richten sich nach der Anzeigesprache von Windows. Mit -Language de oder -Language en legen Sie die Sprache fest.
Warum ist der Check kostenlos?
Weil ein einziger Blick schon viele Ausfälle verhindert. Und weil wir hoffen, dass Sie danach den ADCS Monitor ausprobieren: Er macht dieselben Prüfungen dauerhaft, auf allen Servern, und alarmiert rechtzeitig.
ADCS Monitor: dauerhaft statt einmal
Der Health Check ist eine Momentaufnahme. Der ADCS Monitor prüft Ihre PKI rund um die Uhr und meldet sich, bevor etwas abläuft.
- Alle Prüfungen des Health Checks, dauerhaft und automatisch
- Zertifikate auf allen Servern: IIS, RDS, Exchange, LDAPS, NPS
- Alarm per E-Mail oder Microsoft Teams, mit Vorlauf nach Wunsch
- Einmallizenz statt Abo
- Läuft komplett in Ihrem Netz, keine Cloud
Geplant ab 199 € einmalig
Der endgültige Preis steht zum Start fest. Als Kleinunternehmer nach § 19 UStG berechnen wir keine Umsatzsteuer.